Categoría: Actualidad tecnológica

Actualidad tecnológica con enfoque práctico: cambios, herramientas, seguridad, IA, WordPress, WooCommerce y novedades que pueden afectar al trabajo diario con webs y negocios digitales.

  • Tu Gmail es tan seguro como la web más cutre donde utilizaste su contraseña

    Tu Gmail es tan seguro como la web más cutre donde utilizaste su contraseña

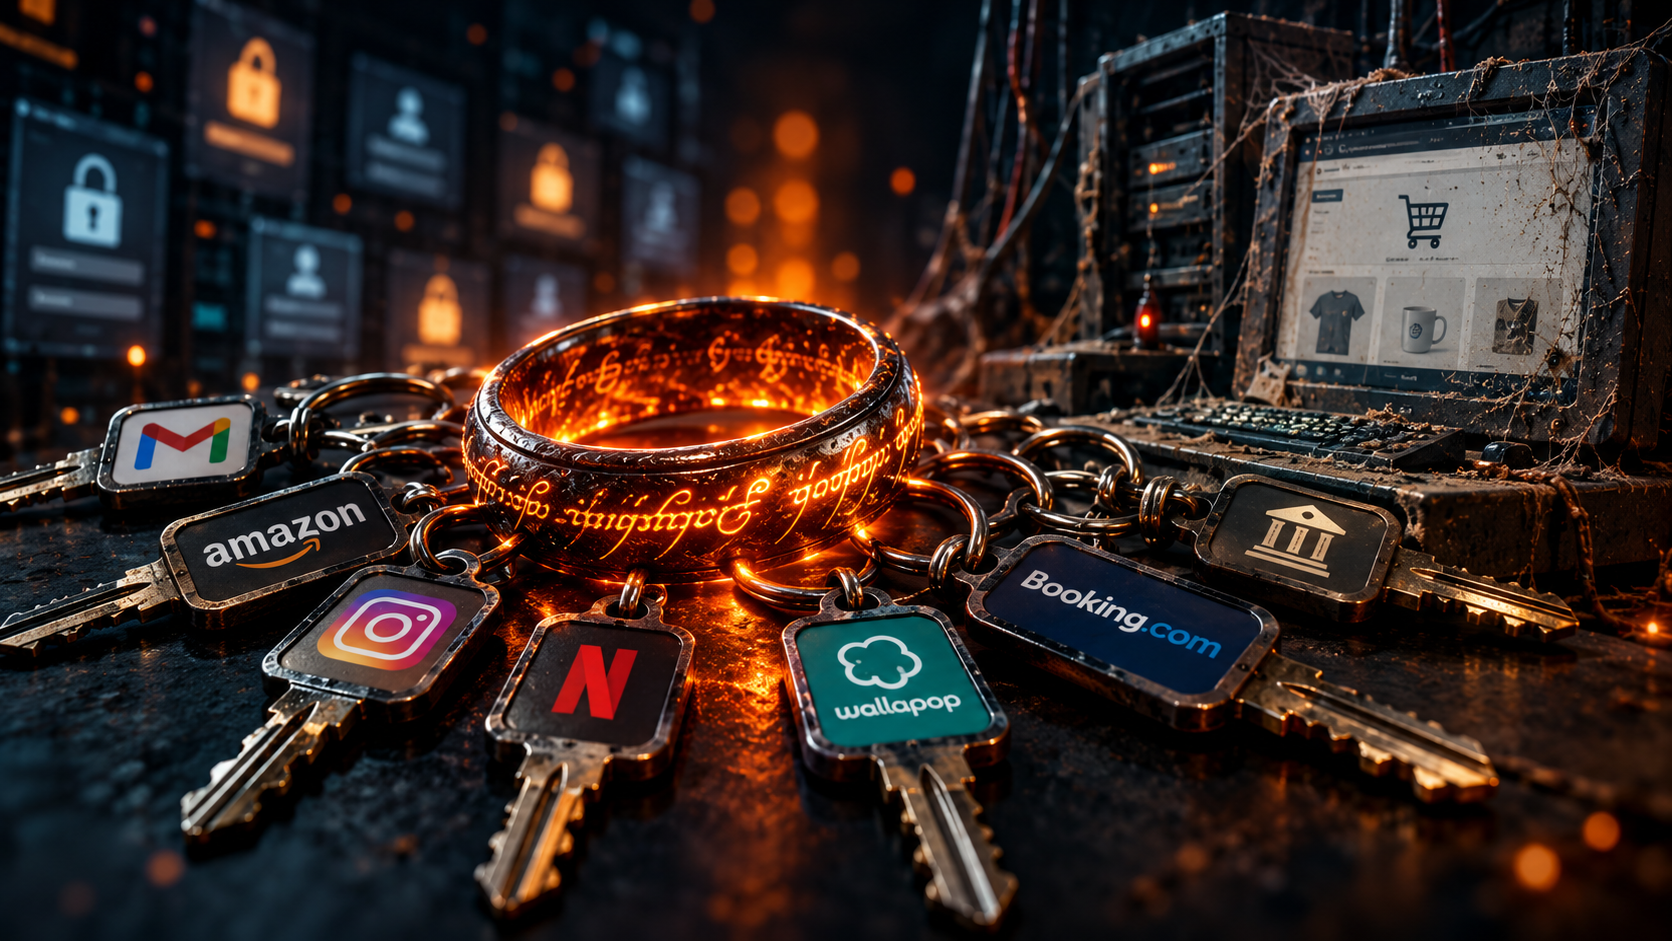
    Una contraseña para gobernarlas a todas parecía buena idea. A Sauron también.

    Hay ideas que parecen fantásticas hasta que alguien las prueba.

    Un único anillo capaz de controlarlo todo.

    ¿Qué podría salir mal?

    Cinco horas de películas después tenemos una respuesta bastante aproximada.

    Nosotros hemos decidido aplicar exactamente la misma estrategia a nuestra vida digital.

    Correo.

    Amazon.

    Instagram.

    Netflix.

    Wallapop.

    Booking.

    El banco.

    Y aquella tienda online donde compraste una funda para el móvil en 2018 y no has vuelto a entrar en tu vida.

    Una contraseña para gobernarlas a todas.

    Eso sí: una contraseña buena.

    No somos unos inconscientes.

    Hay que poner una contraseña difícil

    pedro

    No.

    Demasiado fácil.

    pedro123

    Mejor, pero tampoco vamos a regalar nuestro patrimonio digital al primer ruso aburrido que pase por allí.

    Hace falta algo más elaborado.

    Algo personal.

    Algo imposible de adivinar.

    Vamos a tirar de historia local.

    1234, año de la conquista cristiana de Almassora durante la campaña de Jaime I.

    Perfecto.

    Pedro1234

    No está mal.

    Pero hoy en día nos han dicho que necesitamos mayúsculas, minúsculas, números y símbolos.

    Pues vamos allá.

    P3dro1234!

    Ahora sí.

    Mayúscula.

    Minúsculas.

    Números.

    Símbolo.

    Historia medieval.

    Inexpugnable.

    Jaime I estaría orgulloso.

    Y para asegurarnos de no olvidarla hacemos lo lógico:

    La ponemos en Gmail.

    En Amazon.

    En Netflix.

    En Instagram.

    En PayPal.

    En Wallapop.

    En Booking.

    En veinte tiendas online.

    En aquella web del club de pádel.

    Y probablemente también en algún foro de 2011 cuyo administrador ya ni recuerda que existe.

    Hemos creado una llave extraordinaria.

    Y después hemos hecho 27 copias.

    Y aquí está el problema de verdad

    Normalmente pensamos que para robarnos una cuenta alguien tiene que adivinar nuestra contraseña.

    Nos imaginamos a un individuo encapuchado delante de tres monitores verdes:

    Pedro1233 ❌
    Pedro1234 ❌
    P3dro1234! ✅

    —Te pillé.

    Pero muchas veces no funciona así.

    Ni siquiera necesitan atacar Gmail.

    Ni Amazon.

    Ni PayPal.

    Solo necesitan que falle el sitio más cutre donde utilizaste la misma contraseña.

    Y eso cambia completamente el problema.

    Imagina esto.

    Tu contraseña de Gmail está protegida por Google.

    La de Amazon, por Amazon.

    Y esa misma contraseña también está guardada en una tienda online en la que compraste una camiseta hace siete años.

    La tienda lleva desde 2019 sin demasiado mantenimiento.

    • Plugins antiguos.
    • Software sin actualizar.
    • Una copia de seguridad que quizá exista.
    • El propietario convencido de que «si funciona, mejor no tocar nada».

    Ahora responde una pregunta.

    ¿A quién preferirías atacar?

    ¿A Google?

    ¿A Amazon?

    ¿O a la tienda de Paco?

    Porque lo divertido es que Amazon no tiene ni idea de que le has entregado una copia de su llave a Paco.

    Paco acaba de convertirse en el responsable de seguridad de tu correo

    Y ese es el concepto importante.

    Puedes tener una contraseña fantástica.

    Veinte caracteres.

    Símbolos.

    Números.

    Mayúsculas.

    Una Ñ.

    El nombre de tu perro traducido al élfico.

    Da igual.

    Si utilizas esa misma contraseña en muchos sitios, la seguridad de todas tus cuentas empieza a depender de la más débil de esas webs.

    No necesitas que alguien comprometa directamente tu correo.

    Basta con que consiga unas credenciales tuyas en otro sitio.

    No tienen que probarlas una a una

    Supongamos que en alguna filtración aparece algo parecido a esto:

    Correo: tuemail@dominio.com
    Contraseña: P3dro1234!

    El atacante ya no tiene que adivinar nada.

    Tiene una llave.

    Ahora solo necesita comprobar qué abre.

    • Gmail.
    • Instagram.
    • Amazon.
    • Microsoft.
    • PayPal.
    • Facebook.

    Y esto se puede automatizar.

    Es una técnica conocida como credential stuffing: utilizar credenciales obtenidas de una filtración y probarlas en otros servicios confiando en que el usuario haya reutilizado la contraseña.

    Y seamos sinceros.

    La reutilizamos.

    Porque somos humanos.

    Porque tenemos demasiadas cuentas.

    Porque nadie puede recordar 47 contraseñas del estilo:

    $h8Q!pL4_2zM&7x

    Y porque durante años la solución que nos dieron fue básicamente:

    Utiliza una contraseña que no puedas recordar.

    Magnífico.

    La contraseña puede ser buenísima. El sistema sigue siendo malo

    Este es el punto que a veces se pierde cuando hablamos de contraseñas.

    El problema no siempre es tener una contraseña mala.

    Puedes tener una contraseña excelente y seguir teniendo una estrategia desastrosa.

    Porque si esa magnífica contraseña abre quince puertas, basta con conseguirla una sola vez.

    Es como instalar una cerradura extraordinaria en casa y después hacer copias de la llave para el coche, la oficina, el trastero, la casa del pueblo y la taquilla del gimnasio.

    Un día pierdes una.

    Y empieza la diversión.

    ¿Entonces tengo que recordar una contraseña diferente para cada web?

    No.

    Por favor.

    Bastantes cosas tenemos que recordar ya.

    Aquí es donde los gestores de contraseñas tienen sentido.

    Un gestor puede generar y guardar una contraseña diferente para cada servicio.

    Tú no necesitas conocerlas todas.

    Ese es precisamente el objetivo.

    Si mañana comprometen aquella tienda donde compraste la funda del móvil, la contraseña robada sirve para esa tienda.

    Y para nada más.

    Una filtración.

    Una puerta.

    No todo Mordor.

    Y protege especialmente tu correo

    Si tienes que empezar por alguna parte, empieza por el correo electrónico.

    ¿Por qué?

    Porque piensa cuántas veces has pulsado esto:

    «He olvidado mi contraseña».

    ¿Dónde llega el enlace para crear una nueva?

    Exacto.

    Al correo.

    Quien controla tu email puede intentar utilizar los mecanismos de recuperación de muchas de tus otras cuentas.

    Por eso tu correo merece:

    • una contraseña única;
    • un segundo factor de autenticación;
    • y bastante más cariño del que solemos darle.

    No hace falta entrar en paranoia.

    Hace falta dejar de poner la misma llave en todas partes.

    Activa también un segundo factor

    Si un servicio te permite utilizar autenticación en dos pasos, úsala.

    Así, conseguir tu contraseña no tiene por qué ser suficiente para entrar.

    No convierte una cuenta en invulnerable.

    Nada lo hace.

    Pero añade otra barrera cuando la primera ha fallado.

    Y, si el servicio ofrece métodos más robustos como aplicaciones de autenticación o passkeys, merece la pena valorar esas opciones frente a depender únicamente de una contraseña.

    Tres cosas. Nada más.

    Si después de leer todo esto solo vas a hacer tres cosas, que sean estas:

    1. Pon una contraseña diferente en cada servicio importante.
    2. Utiliza un gestor de contraseñas en lugar de intentar recordarlas todas.
    3. Protege especialmente tu correo y activa el segundo factor donde puedas.

    No necesitas convertirte en especialista en ciberseguridad.

    Ni cambiar tus contraseñas cada jueves a las 18:30.

    Ni escribirlas en un pergamino que solo pueda abrirse bajo la luz de la luna.

    Simplemente evita construir un sistema donde una única contraseña sea capaz de tirarlo todo abajo.

    Porque Sauron ya tuvo esa idea.

    Concentrar demasiado poder en un único objeto.

    Nosotros la hemos mejorado.

    La hemos llamado:

    P3dro1234!

    Y la hemos puesto también en Wallapop.
  • No pegues esto en ChatGPT: 10 cosas que deberías revisar antes de compartirlas con una IA

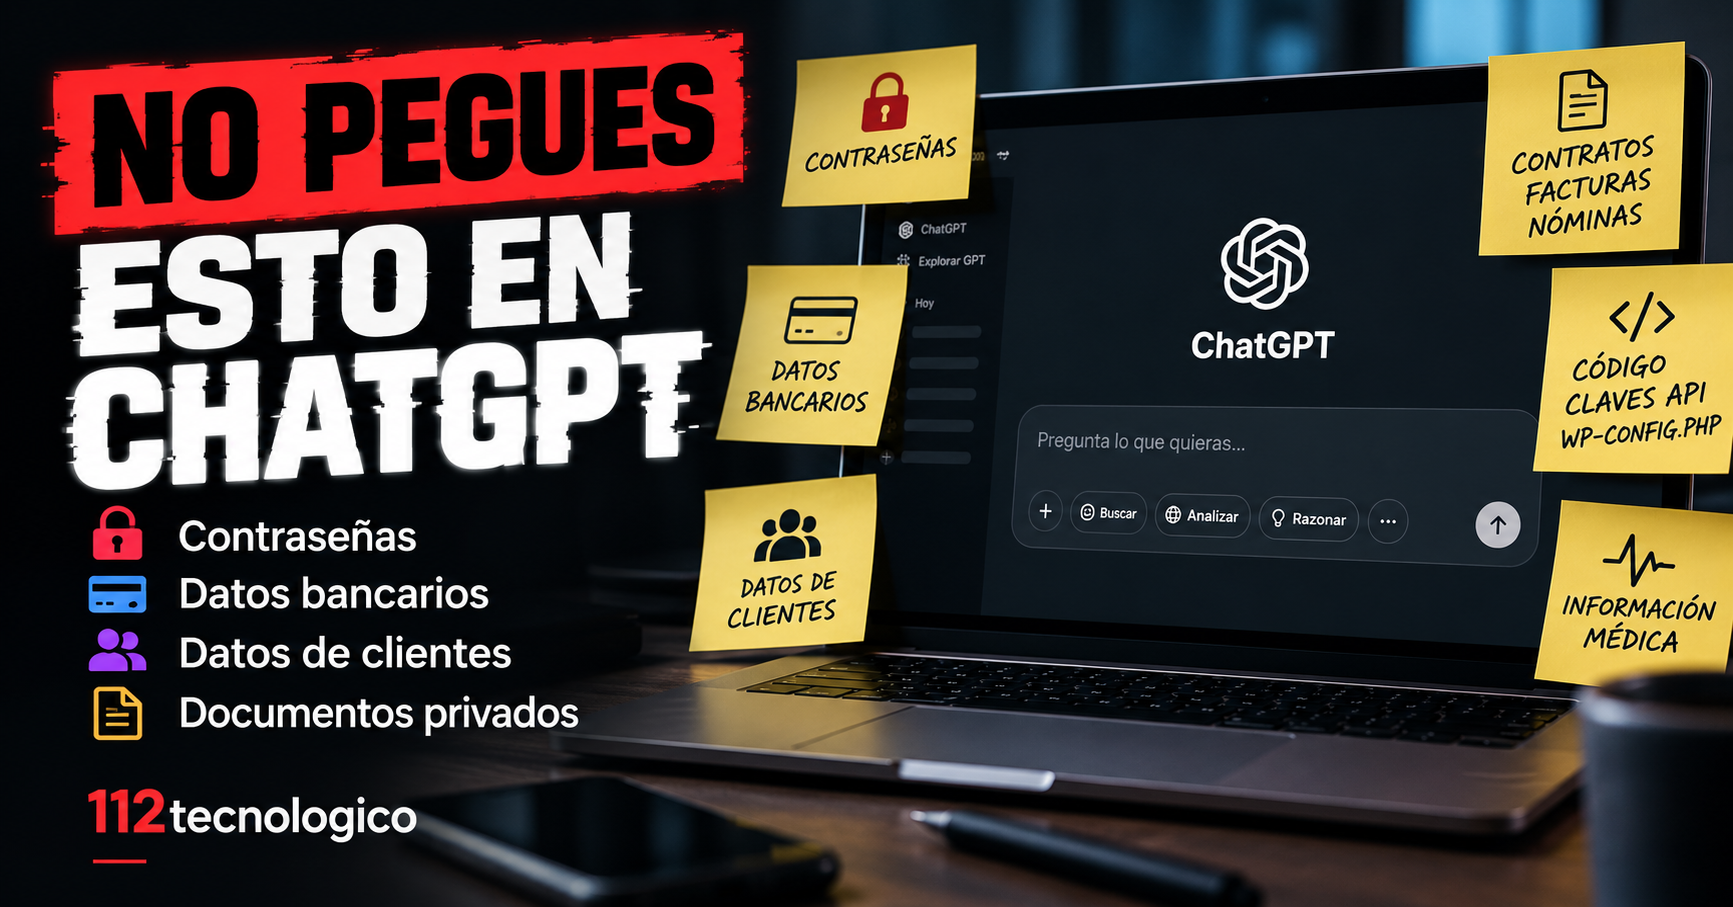
    No pegues esto en ChatGPT: 10 cosas que deberías revisar antes de compartirlas con una IA

    Te llega un correo de un cliente. Es largo, está enfadado y no tienes ninguna gana de perder veinte minutos redactando una respuesta.

    Ctrl+C.

    Abres ChatGPT.

    Ctrl+V.

    «Respóndele educadamente y dile que lo estamos revisando».

    Diez segundos. Maravilloso.

    El problema es que en ese correo iban el nombre del cliente, su dirección de correo, su teléfono, el número de pedido, la firma de la empresa y seguramente alguna cosa más que ni siquiera has mirado.

    Pero tranquilo. Lo importante es que ChatGPT te ha escrito un correo estupendo.

    La IA es maravillosa. El Ctrl+C y Ctrl+V a veces no tanto.

    Que quede clara una cosa antes de que alguien saque las antorchas: utilizo inteligencia artificial todos los días.

    La uso para programar, revisar código, entender errores, resumir documentación, preparar respuestas, comparar soluciones y ahorrarme horas de trabajo.

    Me parece una herramienta brutal.

    El problema no es utilizar ChatGPT, Gemini, Claude o cualquier otra IA.

    El problema aparece cuando tratamos la caja donde escribimos como si fuera una libreta privada que vive mágicamente dentro de nuestro ordenador.

    No funciona exactamente así.

    Cuando utilizas un servicio de inteligencia artificial estás enviando información a un servicio externo. Y antes de pulsar Enter conviene dedicar diez segundos a comprobar qué demonios acabas de pegar.

    No hace falta convertirse en paranoico. Hace falta mirar.

    1. El correo completo de un cliente

    Esta probablemente sea una de las más habituales.

    Un cliente escribe un correo largo y quieres resumirlo, contestarlo o saber exactamente qué está pidiendo.

    Copias el mensaje entero.

    Y dentro viajan:

    • nombre y apellidos;
    • correo electrónico;
    • teléfono;
    • firma corporativa;
    • números de pedido;
    • datos sobre su empresa;
    • y toda la conversación anterior porque, ya puestos, para qué vamos a borrar nada.

    ¿Necesita realmente la IA saber que el cliente se llama Manolo García, vive en Cuenca y su pedido es el 18472 para ayudarte a redactar una respuesta?

    Normalmente no.

    «Un cliente reclama un pedido que lleva cinco días de retraso. Redáctame una respuesta profesional explicando que estamos revisándolo» suele ser suficiente.

    2. Facturas, nóminas y documentos que llevan media vida dentro

    Las IA pueden analizar documentos. Y eso es tremendamente útil.

    Subes una factura y preguntas qué conceptos aparecen. Subes una nómina porque hay algo que no entiendes. Subes un documento porque quieres que te lo resuma.

    Hasta ahí, estupendo.

    El problema es que esos documentos pueden contener DNI, domicilio, teléfonos, números de cuenta, salarios, información laboral o datos de otras personas.

    Información que quizá no necesitas proporcionar para obtener la respuesta que buscas.

    Antes de subir el documento entero, pregúntate si puedes copiar únicamente la parte relevante o eliminar los datos identificativos.

    Es menos cómodo.

    También es menos cómodo poner el cinturón de seguridad y mira, al final nos hemos acostumbrado.

    3. Conversaciones de WhatsApp que no son solo tuyas

    «Analiza esta conversación y dime quién tiene razón».

    Una frase preciosa para destruir una tarde.

    Pero dejando las relaciones humanas aparte, recuerda algo bastante obvio: una conversación de WhatsApp tiene al menos dos participantes.

    Tú puedes decidir qué haces con tus datos.

    Los de la otra persona ya son otra historia.

    Si necesitas analizar el contenido, normalmente puedes eliminar nombres, teléfonos, direcciones y cualquier información que permita identificar a los participantes.

    4. Contratos completos porque da pereza buscar la cláusula

    Quieres saber qué ocurre si cancelas un contrato.

    Podrías localizar la cláusula correspondiente.

    O podrías subir las veintisiete páginas porque vivimos en 2026 y claramente hemos venido aquí a jugar.

    Dentro puede haber información de clientes, proveedores, empleados, precios negociados, condiciones comerciales, firmas y datos que no tienen absolutamente nada que ver con tu pregunta.

    Cuanto menos contenido innecesario envíes, mejor.

    5. Información médica o especialmente sensible

    Aquí conviene bajar un poco el tono de broma.

    Informes médicos, diagnósticos, tratamientos, documentación psicológica o cualquier otra información especialmente sensible merecen bastante más cuidado que preguntarle a una IA cómo hacer una tortilla de patatas.

    La inteligencia artificial puede ser útil para ayudarte a entender un documento complejo, pero antes de subirlo entero elimina todo aquello que no sea necesario para la consulta.

    Y si la decisión puede afectar seriamente a tu salud, la IA no sustituye al profesional correspondiente. Bastante trabajo tienen ya los médicos como para que ahora tengamos que diagnosticar una analítica con tres prompts y mucha fe.

    6. Contraseñas, claves API y tokens: aquí no hay mucho debate

    Esto debería ser obvio.

    Luego trabajas unos años en soporte técnico y descubres que nada es tan obvio como parecía.

    No pegues:

    • contraseñas;
    • claves API;
    • tokens de acceso;
    • claves privadas;
    • credenciales FTP o SFTP;
    • accesos al hosting;
    • contraseñas de bases de datos.

    Si necesitas enseñar una configuración a una IA, sustituye esas partes por algo como:

    API_KEY="MI_CLAVE_OCULTA"

    No necesita conocer la clave real para explicarte cómo funciona el código.

    7. El wp-config.php entero porque WordPress no arranca

    Esta me toca especialmente de cerca.

    WordPress falla, aparece un error y decides preguntarle a ChatGPT.

    Hasta ahí, perfecto.

    Entonces alguien tiene la maravillosa idea de copiar el archivo wp-config.php entero para darle «más contexto».

    Ese archivo puede contener el nombre de la base de datos, usuario, contraseña y claves de seguridad de WordPress.

    Vamos, prácticamente la cesta de Navidad del atacante.

    Si necesitas revisar una línea concreta, copia esa línea y sustituye previamente cualquier credencial.

    La propia documentación de WordPress deja claro que sus claves de autenticación deben mantenerse secretas.

    Documentación oficial de WordPress sobre wp-config.php

    8. Logs de errores: una mina de oro. Para ti y a veces para cualquiera.

    Los logs son fantásticos para encontrar problemas.

    También pueden contener rutas del servidor, direcciones IP, correos electrónicos, identificadores de usuarios, peticiones completas, nombres de archivos y otra información que quizá no quieras compartir alegremente.

    ¿Quiere decir eso que no puedes utilizar una IA para analizar un log?

    No.

    Quiere decir que antes de pegar dos mil líneas conviene buscar si dentro hay información sensible y eliminar lo que no sea necesario.

    Yo mismo utilizo IA para revisar logs. La diferencia está en saber qué le estás dando.

    9. Exportaciones de WooCommerce con todos tus clientes

    «Tengo un problema con estos pedidos. Analiza este CSV».

    Y acabas de subir nombre, apellidos, correo, teléfono, dirección, productos comprados e historial de pedidos de quinientas personas.

    Para averiguar por qué falla una columna.

    Quizá podamos hacerlo mejor.

    Crea una copia, elimina las columnas innecesarias, sustituye los datos reales por valores ficticios y conserva únicamente las filas necesarias para reproducir el problema.

    Si el error se reproduce con cinco pedidos inventados, no necesitas utilizar quinientos pedidos reales.

    10. «Lo he anonimizado»: Pedro Pérez ahora se llama Usuario 1

    Esto también tiene gracia.

    Cambiamos el nombre por «Cliente A» y consideramos que el documento ya es completamente anónimo.

    Pero dejamos:

    • el nombre de la empresa;
    • su cargo;
    • la fecha exacta;
    • la ciudad;
    • el número de expediente;
    • y tres datos más que permiten saber perfectamente de quién estamos hablando.

    Anonimizar no consiste únicamente en borrar el nombre.

    El Laboratorio de Privacidad de la Agencia Española de Protección de Datos ha advertido precisamente sobre este problema: determinados conjuntos de información pueden permitir identificar a una persona aunque hayas retirado sus datos más evidentes.

    Puedes consultar aquí el análisis del Laboratorio de Privacidad de la AEPD sobre prompts, datos personales y confidencialidad.

    El semáforo antes de darle a Enter.

    No hace falta preparar una auditoría de protección de datos cada vez que vas a preguntarle algo a ChatGPT.

    Yo lo resumiría así:

    🔴 PARA Y REVÍSALO

    Contraseñas, claves API, información bancaria, datos médicos, credenciales, secretos empresariales, información especialmente sensible o datos de terceros que no necesitas para hacer la consulta.

    🟠 ANONIMIZA ANTES

    Correos de clientes, facturas, contratos, tickets de soporte, conversaciones, logs, capturas, documentos internos, código privado o exportaciones de datos.

    🟢 NORMALMENTE MENOS PROBLEMÁTICO

    Información pública, ejemplos ficticios, documentación pública, mensajes de error revisados previamente o fragmentos donde ya hayas eliminado datos identificativos, credenciales e información confidencial.

    No es una clasificación jurídica universal.

    Es simplemente una regla para evitar hacer barbaridades con mucha eficiencia.

    ¿Entonces ChatGPT utiliza todo lo que escribo para entrenarse?

    No necesariamente.

    Y aquí conviene tener cuidado con los titulares del tipo «ChatGPT se queda con todo lo que le cuentas», porque las cosas son algo más complicadas.

    En las cuentas personales de ChatGPT puedes revisar los controles de datos y desactivar que tus nuevas conversaciones se utilicen para mejorar los modelos.

    También existe el chat temporal para conversaciones que no quieres que aparezcan en el historial ni se utilicen para mejorar los modelos.

    Las condiciones también pueden ser diferentes en productos destinados a empresas, organizaciones o uso mediante API.

    Si utilizas ChatGPT habitualmente, merece la pena dedicar dos minutos a revisar cómo tienes configurados tus controles de datos.

    Información oficial de OpenAI sobre los controles de datos de ChatGPT.

    Y, por cierto, que una conversación pueda utilizarse o no para mejorar un modelo no es la única pregunta relevante.

    La pregunta más sencilla sigue siendo:

    ¿Necesito realmente enviar este dato para obtener la respuesta?

    Si la respuesta es no, quítalo.

    Si trabajas con WordPress, aquí tienes mi lista rápida.

    Utilizar inteligencia artificial para resolver problemas de WordPress me parece perfectamente razonable.

    Lo hago yo mismo.

    Pero antes de copiar algo, échale un vistazo:

    • wp-config.php completo: no.
    • Contraseñas FTP/SFTP: no.
    • Credenciales del hosting: no.
    • Claves API y tokens: no.
    • Backup SQL completo: no.
    • Logs: revísalos antes.
    • Capturas del administrador: mira qué información aparece.
    • Mensaje de error sin datos sensibles: normalmente sí.
    • Fragmento de código sin credenciales: normalmente sí.

    La IA puede ayudarte muchísimo a localizar un fallo.

    No necesita las llaves de tu casa para hacerlo.

    Cómo darle contexto a una IA sin contarle tu vida.

    Imagina este texto:

    Hola Pedro. Soy María López, responsable de compras de Empresa Ejemplo SL. Mi pedido 18472 realizado con el correo maria.lopez@empresa.com todavía no ha llegado. Puedes llamarme al 600000000.

    Para pedirle a una IA que redacte una respuesta probablemente sea suficiente con esto:

    Una clienta reclama un pedido que todavía no ha recibido. Redáctame una respuesta profesional indicándole que estamos revisando el envío y que le informaremos en cuanto tengamos novedades.

    La IA sigue teniendo toda la información que necesita.

    Y María puede seguir viviendo tranquilamente sin participar involuntariamente en tu prompt.

    Cinco preguntas antes de pulsar Enter.

    1. ¿Hay datos de otra persona dentro de lo que voy a enviar?
    2. ¿Hay contraseñas, claves, tokens o accesos?
    3. ¿La IA necesita realmente conocer esos datos para responder?
    4. ¿Puedo sustituir los datos reales por ejemplos ficticios?
    5. ¿Me sentiría cómodo enviando esta misma información a un proveedor externo?

    Si alguna respuesta te hace levantar una ceja, revisa el contenido.

    Tardas diez segundos.

    Probablemente menos de lo que vas a tardar luego intentando cambiar una contraseña que acabas de compartir sin querer.

    No dejes de utilizar la IA. Utilízala con cabeza.

    Sería absurdo dejar de utilizar estas herramientas por miedo.

    Nos permiten trabajar más rápido, aprender cosas, programar, investigar y resolver problemas que hace unos años nos habrían llevado muchísimo más tiempo.

    Pero precisamente porque son tan cómodas hemos empezado a pegar dentro absolutamente de todo.

    Correos.

    Contratos.

    Código.

    Facturas.

    Logs.

    Conversaciones.

    Y alguna contraseña también habrá caído por el camino, no nos engañemos.

    Antes de pulsar Enter, mira qué estás enviando.

    Si hay algo que no mandarías alegremente a un desconocido, elimínalo, anonímizalo o sustituye los datos reales por ejemplos.

    La IA no necesita saber quién es tu cliente, cuánto cobra tu empleado o cuál es la contraseña de tu base de datos para ayudarte con la mayoría de problemas.

    Y sí, yo también utilizo ChatGPT.

    Soy Pedro y trabajo resolviendo incidencias con WordPress, WooCommerce y plataformas de formación online.

    Utilizo inteligencia artificial prácticamente todos los días. Para revisar código, analizar errores, buscar patrones en logs, contrastar ideas y trabajar más rápido.

    No creo que el futuro consista en elegir entre humanos o inteligencia artificial.

    Creo que consiste en utilizar herramientas cada vez más potentes sin olvidarnos de que seguimos siendo nosotros los que tenemos que saber qué les estamos dando y qué hacemos después con la respuesta.

    Si trabajas en una agencia y tienes un marrón con WordPress o WooCommerce que ya te ha hecho perder suficiente tiempo, también puedes contármelo por aquí.

    No hace falta que me mandes la contraseña en el primer mensaje.

    Gracias.

    112tecnologico. Tecnología sí. Cabeza también.

  • WordPress ha muerto. WooCommerce no lo instala ni Dios. Y otras tonterías que se dicen con mucha seguridad.

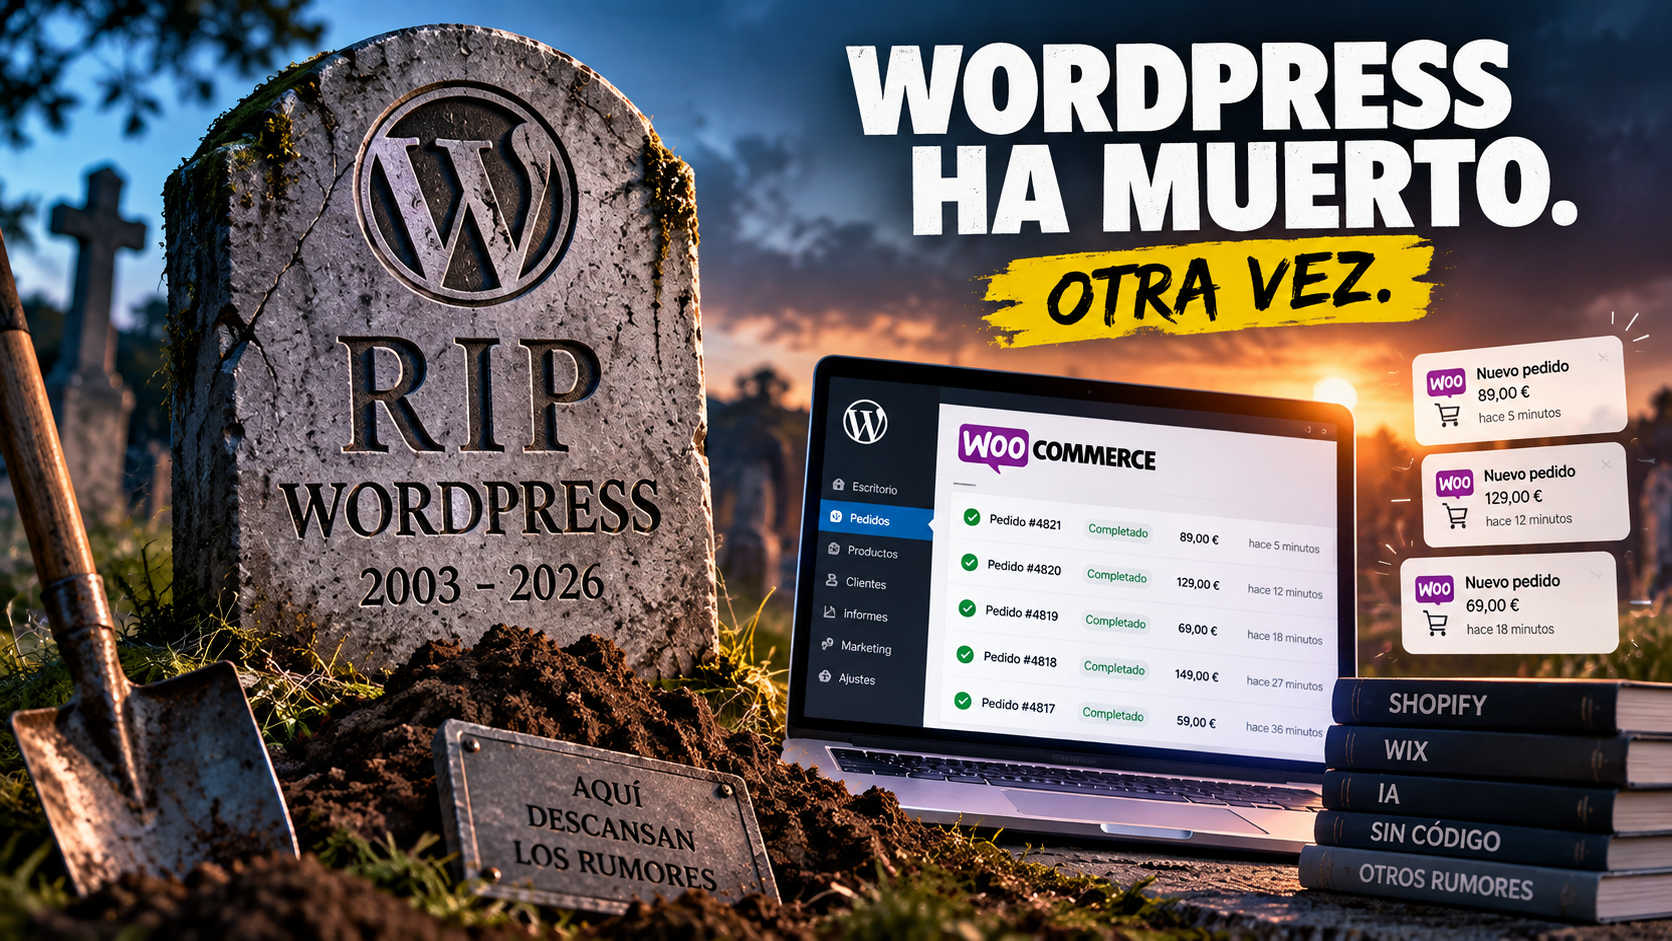
    WordPress ha muerto. WooCommerce no lo instala ni Dios. Y otras tonterías que se dicen con mucha seguridad.

    Cada cierto tiempo aparece alguien anunciando la muerte de WordPress.

    Que si está obsoleto. Que si Shopify se lo está comiendo. Que si ahora las webs se hacen con inteligencia artificial. Que si WooCommerce ya no lo utiliza nadie.

    Y lo mejor es que lo dicen con una seguridad que da gusto. Como si hubieran asistido al entierro.

    Pues mira. He decidido comprobarlo.

    Porque una cosa es que WordPress esté perdiendo terreno y otra bastante diferente es que esté muerto.

    Y, ya que estamos, vamos a hablar de WooCommerce. Con datos. No con lo que ha dicho un iluminado en LinkedIn después de hacerse una tienda con Shopify.

    WordPress está muerto. Solo lo utiliza el 40 % de las webs.

    Según W3Techs, a 26 de septiembre de 2026, WordPress está presente en el 40,2 % de las webs analizadas y representa el 58,7 % de las webs cuyo sistema de gestión de contenidos se conoce.

    Vamos. Una cosa testimonial.

    Cuatro gatos. Y sus primos.

    Pero tampoco vamos a engañarnos. WordPress tiene competencia y su cuota de uso ha descendido respecto a años anteriores.

    Shopify, Wix y otras plataformas están ganando presencia en distintos segmentos del mercado.

    Eso es un hecho. Y no pasa absolutamente nada por reconocerlo.

    Lo que no tiene sentido es convertir una pérdida de cuota en un certificado de defunción.

    ¿Está perdiendo terreno? Sí. ¿Tiene competencia? Por supuesto. ¿Está muerto? Pues para estar muerto, todavía tiene bastante trabajo pendiente.

    Por cierto, los porcentajes de W3Techs corresponden a las webs que analiza su sistema, no a un censo completo de absolutamente todas las páginas de Internet.

    Conviene aclararlo, que luego nos emocionamos con los titulares.

    Y WooCommerce tampoco lo instala nadie. Solo tiene siete millones de instalaciones activas.

    Esta me hace especial gracia. Porque llevo años trabajando con tiendas online y resulta que ahora me entero de que WooCommerce ha desaparecido.

    Vamos a consultar los datos.

    El directorio oficial de WordPress indica que WooCommerce supera los siete millones de instalaciones activas.

    Pero hay otra fuente interesante.

    Store Leads, que analiza tiendas online, identificaba aproximadamente 4,05 millones de tiendas WooCommerce activas en su informe de septiembre de 2026.

    ¿Siete millones o cuatro millones?

    Pues depende de qué estés contando.

    WordPress.org informa de instalaciones activas del plugin. Store Leads identifica tiendas online mediante su propio sistema de detección.

    No están midiendo exactamente lo mismo.

    Y no, siete millones de instalaciones activas no significan siete millones de tiendas nuevas este año.

    Que tampoco hace falta hacer trampas con las cifras para defender WordPress.

    Ahora viene la parte que algunos preferirían saltarse.

    Porque sí. WooCommerce también está perdiendo terreno.

    Según Store Leads, el número de tiendas WooCommerce detectadas descendió un 8 % interanual durante el segundo trimestre de 2026.

    Es una caída que merece atención. Y sería absurdo ignorarla simplemente porque nos gusta trabajar con WooCommerce.

    Pero también sería absurdo presentar esa caída como si todo el mundo hubiera abandonado la plataforma.

    Los datos siguen mostrando millones de tiendas activas.

    Así que podemos hablar de competencia, de evolución del mercado y de cambios en las preferencias de los negocios.

    Sin necesidad de organizar un funeral.

    Qué puñeta esto de mirar los datos. Te estropean unos titulares preciosos.

    Shopify es una plataforma estupenda. Y no pasa nada por reconocerlo.

    A ver si nos entendemos. Shopify puede ser una alternativa perfectamente válida para muchos negocios.

    Ofrece una solución integrada, con alojamiento y buena parte de la infraestructura técnica gestionada por el proveedor.

    WooCommerce funciona sobre WordPress y permite elegir alojamiento, acceder al código y personalizar ampliamente el comportamiento de la tienda.

    Son planteamientos diferentes. Y cada uno tiene sus ventajas, sus limitaciones y sus costes.

    Hay negocios que prefieren simplificar la gestión técnica y trabajar con una plataforma que les proporciona gran parte de la infraestructura.

    Perfecto.

    Otros necesitan una tienda muy personalizada, integraciones específicas y un mayor control sobre determinados procesos.

    También perfecto.

    Lo que me parece una tontería es recomendar una migración porque has leído que WordPress está pasado de moda.

    Una tienda online no es una camiseta. No tienes que cambiarla porque ahora se lleve otro color.

    «Pedro, es que ahora con la IA ya no hace falta WordPress».

    Maravilloso.

    La Chati te prepara la estructura. El Claudio te escribe el código. La Gemi te ayuda con los textos.

    Y tú, que ayer no sabías qué era un servidor, hoy estás montando el próximo Amazon.

    Me parece estupendo. De verdad.

    La inteligencia artificial está cambiando la manera de desarrollar webs y programar. Yo también la utilizo. Y bastante.

    Pero hay una pequeña cuestión.

    Cuando tu tienda necesite conectarse con un ERP, gestionar renovaciones de suscripciones, aplicar correctamente los impuestos o solucionar un problema con la pasarela de pago, alguien tendrá que saber qué está pasando.

    Lo importante no es si una herramienta te genera una web en diez minutos.

    Lo importante es qué ocurre con esa web cuando empiezas a utilizarla para un negocio real.

    Y si puedes resolver sus problemas sin tener que cruzar los dedos cada vez que haces una modificación.

    ¿Entonces hay que seguir utilizando WordPress y WooCommerce?

    Depende.

    Ya sé que esta respuesta no vende tantos titulares. Pero es la respuesta correcta.

    Hay proyectos para los que WooCommerce puede encajar perfectamente. Otros donde Shopify puede ser una alternativa más adecuada. Y otros donde quizá necesites una solución completamente diferente.

    Lo que no tiene sentido es recomendar una tecnología únicamente porque sea la que está de moda.

    Ni seguir utilizando WordPress porque llevas quince años trabajando con él. Ni migrar una tienda que funciona correctamente porque alguien ha decidido que WooCommerce está acabado.

    Hay que mirar el negocio, las necesidades, las integraciones, los costes y quién va a encargarse de mantener todo eso funcionando.

    Porque elegir una plataforma por moda puede acabar saliendo bastante más caro que elegirla por sus características.

    WordPress no está muerto. Pero las agencias que solo instalan plugins tienen un problema.

    Y aquí viene la parte que me interesa especialmente.

    Con la inteligencia artificial y las plataformas de creación web, cada vez resulta más accesible construir una página.

    Eso cambia el trabajo de las agencias.

    Porque si tu único valor consiste en instalar WordPress, añadir una plantilla y colocar cuatro plugins, tienes bastante competencia.

    Y no solamente de otras agencias. También de herramientas que permiten a una persona hacer por sí misma parte de ese trabajo.

    Pero cuando una tienda necesita algo más complejo, aparecen otras necesidades.

    Integraciones. Personalizaciones. Problemas de rendimiento. Incidencias con los pagos. Incompatibilidades. Suscripciones que no se renuevan.

    Y esa maravillosa función PHP que hizo alguien hace siete años y que nadie se atreve a tocar.

    Ahí no basta con saber instalar un plugin.

    Hace falta entender qué está pasando. Y saber solucionarlo.

    Por eso, más que preocuparme por la supuesta muerte de WordPress, me preocuparía por algo bastante más cercano.

    Que tu agencia se quede atrapada haciendo trabajo técnico que no le compensa asumir.

    Tú sigue haciendo webs. Yo me ocupo de los marrones.

    Soy Pedro. Trabajo con WordPress, WooCommerce y plataformas de formación online.

    En 112Tecnologico ayudo a agencias digitales y negocios a investigar y resolver incidencias técnicas.

    No necesito convencerte de que WordPress es mejor que Shopify. Ni venderte una migración que no necesitas. Ni decirte que la inteligencia artificial es el demonio.

    Mi trabajo es bastante más sencillo.

    Si tienes un problema técnico, me lo cuentas. Reviso el caso, te digo cómo podemos abordarlo y acordamos las condiciones antes de empezar.

    Y si llevas tres horas peleándote con una incidencia que no consigues resolver, igual ha llegado el momento de dedicar tu tiempo a algo más rentable.

    Porque WordPress podrá perder cuota de mercado. WooCommerce podrá tener más competencia. Y mañana aparecerá otra inteligencia artificial que promete hacerte una tienda online mientras te prepara el desayuno.

    Pero los problemas técnicos no van a desaparecer por arte de magia.

    Y cuando aparezcan, no tienes por qué comértelos tú.


    ¿Tienes una agencia y WordPress está complicándote el día?

    Cuéntame qué ocurre y vemos cómo solucionarlo. Soporte técnico especializado, condiciones claras y presupuesto antes de empezar.

    112Tecnologico. Haz lo que te salga de los plugins.

    Cuando la cosa se vaya a la mierda, ya sabes a quién llamar.


    Fuentes y datos consultados

    Las cifras de este artículo corresponden a septiembre de 2026. Las estadísticas de uso e instalaciones pueden cambiar con el tiempo y las distintas fuentes no utilizan necesariamente la misma metodología.