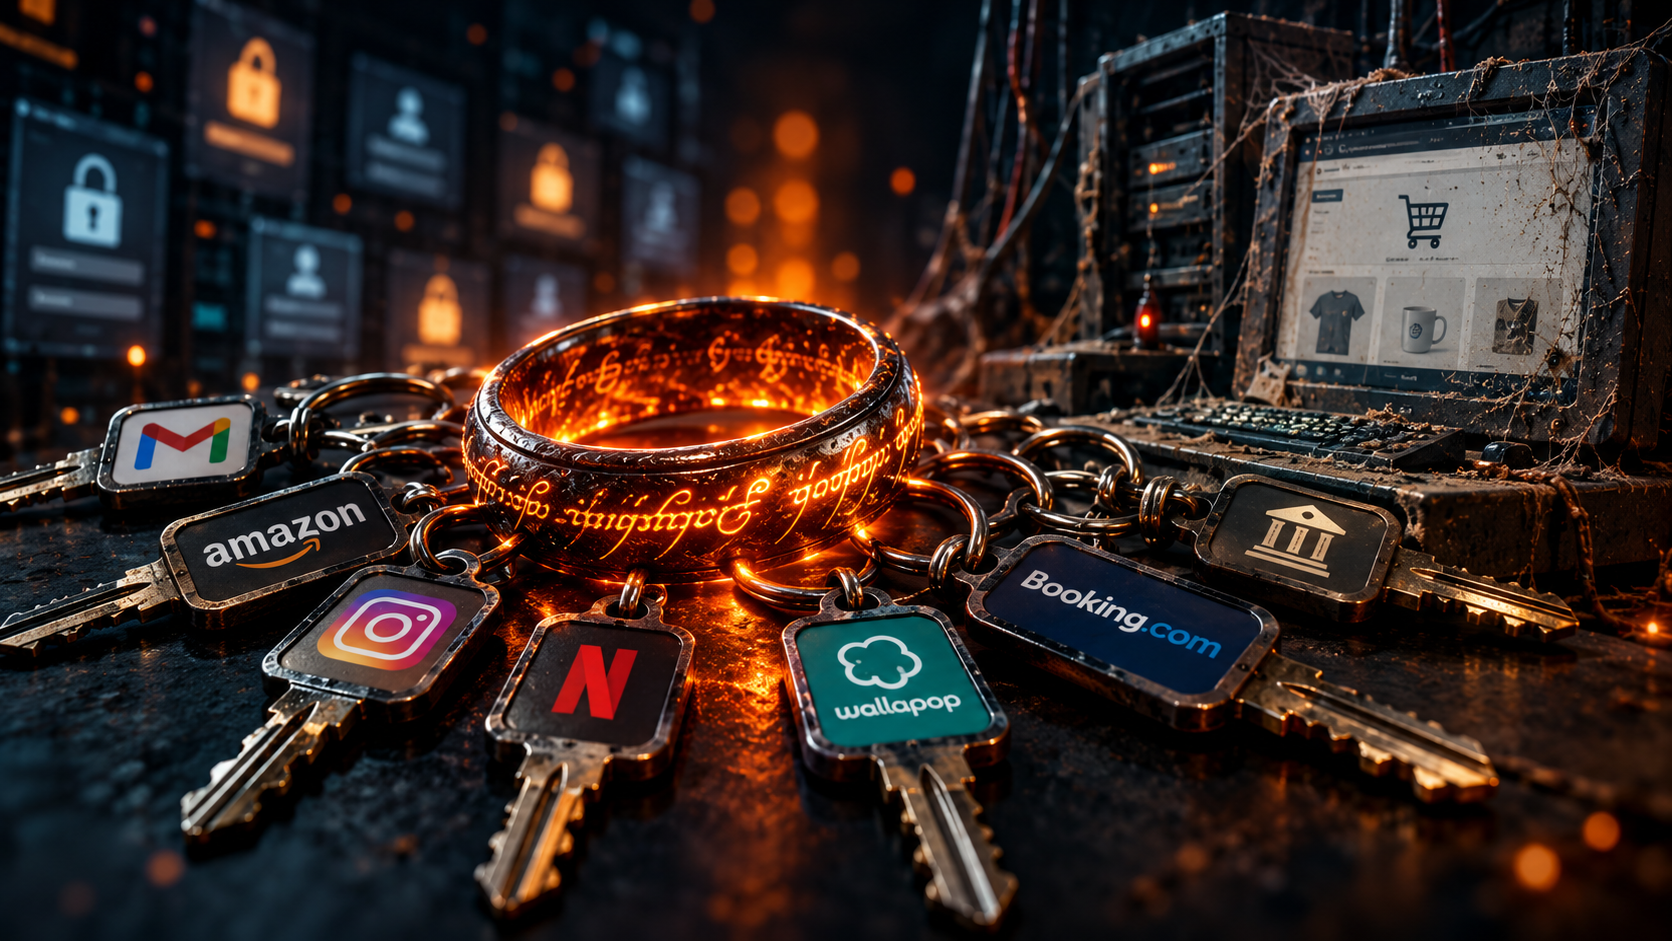
Una contraseña para gobernarlas a todas parecía buena idea. A Sauron también.
Hay ideas que parecen fantásticas hasta que alguien las prueba.
Un único anillo capaz de controlarlo todo.
¿Qué podría salir mal?
Cinco horas de películas después tenemos una respuesta bastante aproximada.
Nosotros hemos decidido aplicar exactamente la misma estrategia a nuestra vida digital.
Correo.
Amazon.
Instagram.
Netflix.
Wallapop.
Booking.
El banco.
Y aquella tienda online donde compraste una funda para el móvil en 2018 y no has vuelto a entrar en tu vida.
Una contraseña para gobernarlas a todas.
Eso sí: una contraseña buena.
No somos unos inconscientes.
Hay que poner una contraseña difícil
pedroNo.
Demasiado fácil.
pedro123Mejor, pero tampoco vamos a regalar nuestro patrimonio digital al primer ruso aburrido que pase por allí.
Hace falta algo más elaborado.
Algo personal.
Algo imposible de adivinar.
Vamos a tirar de historia local.
1234, año de la conquista cristiana de Almassora durante la campaña de Jaime I.
Perfecto.
Pedro1234No está mal.
Pero hoy en día nos han dicho que necesitamos mayúsculas, minúsculas, números y símbolos.
Pues vamos allá.
P3dro1234!Ahora sí.
Mayúscula.
Minúsculas.
Números.
Símbolo.
Historia medieval.
Inexpugnable.
Jaime I estaría orgulloso.
Y para asegurarnos de no olvidarla hacemos lo lógico:
La ponemos en Gmail.
En Amazon.
En Netflix.
En Instagram.
En PayPal.
En Wallapop.
En Booking.
En veinte tiendas online.
En aquella web del club de pádel.
Y probablemente también en algún foro de 2011 cuyo administrador ya ni recuerda que existe.
Hemos creado una llave extraordinaria.
Y después hemos hecho 27 copias.
Y aquí está el problema de verdad
Normalmente pensamos que para robarnos una cuenta alguien tiene que adivinar nuestra contraseña.
Nos imaginamos a un individuo encapuchado delante de tres monitores verdes:
Pedro1233 ❌
Pedro1234 ❌
P3dro1234! ✅
—Te pillé.
Pero muchas veces no funciona así.
Ni siquiera necesitan atacar Gmail.
Ni Amazon.
Ni PayPal.
Solo necesitan que falle el sitio más cutre donde utilizaste la misma contraseña.
Y eso cambia completamente el problema.
Imagina esto.
Tu contraseña de Gmail está protegida por Google.
La de Amazon, por Amazon.
Y esa misma contraseña también está guardada en una tienda online en la que compraste una camiseta hace siete años.
La tienda lleva desde 2019 sin demasiado mantenimiento.
- Plugins antiguos.
- Software sin actualizar.
- Una copia de seguridad que quizá exista.
- El propietario convencido de que «si funciona, mejor no tocar nada».
Ahora responde una pregunta.
¿A quién preferirías atacar?
¿A Google?
¿A Amazon?
¿O a la tienda de Paco?
Porque lo divertido es que Amazon no tiene ni idea de que le has entregado una copia de su llave a Paco.
Paco acaba de convertirse en el responsable de seguridad de tu correo
Y ese es el concepto importante.
Puedes tener una contraseña fantástica.
Veinte caracteres.
Símbolos.
Números.
Mayúsculas.
Una Ñ.
El nombre de tu perro traducido al élfico.
Da igual.
Si utilizas esa misma contraseña en muchos sitios, la seguridad de todas tus cuentas empieza a depender de la más débil de esas webs.
No necesitas que alguien comprometa directamente tu correo.
Basta con que consiga unas credenciales tuyas en otro sitio.
No tienen que probarlas una a una
Supongamos que en alguna filtración aparece algo parecido a esto:
Correo: tuemail@dominio.com
Contraseña: P3dro1234!
El atacante ya no tiene que adivinar nada.
Tiene una llave.
Ahora solo necesita comprobar qué abre.
- Gmail.
- Instagram.
- Amazon.
- Microsoft.
- PayPal.
- Facebook.
Y esto se puede automatizar.
Es una técnica conocida como credential stuffing: utilizar credenciales obtenidas de una filtración y probarlas en otros servicios confiando en que el usuario haya reutilizado la contraseña.
Y seamos sinceros.
La reutilizamos.
Porque somos humanos.
Porque tenemos demasiadas cuentas.
Porque nadie puede recordar 47 contraseñas del estilo:
$h8Q!pL4_2zM&7xY porque durante años la solución que nos dieron fue básicamente:
Utiliza una contraseña que no puedas recordar.
Magnífico.
La contraseña puede ser buenísima. El sistema sigue siendo malo
Este es el punto que a veces se pierde cuando hablamos de contraseñas.
El problema no siempre es tener una contraseña mala.
Puedes tener una contraseña excelente y seguir teniendo una estrategia desastrosa.
Porque si esa magnífica contraseña abre quince puertas, basta con conseguirla una sola vez.
Es como instalar una cerradura extraordinaria en casa y después hacer copias de la llave para el coche, la oficina, el trastero, la casa del pueblo y la taquilla del gimnasio.
Un día pierdes una.
Y empieza la diversión.
¿Entonces tengo que recordar una contraseña diferente para cada web?
No.
Por favor.
Bastantes cosas tenemos que recordar ya.
Aquí es donde los gestores de contraseñas tienen sentido.
Un gestor puede generar y guardar una contraseña diferente para cada servicio.
Tú no necesitas conocerlas todas.
Ese es precisamente el objetivo.
Si mañana comprometen aquella tienda donde compraste la funda del móvil, la contraseña robada sirve para esa tienda.
Y para nada más.
Una filtración.
Una puerta.
No todo Mordor.
Y protege especialmente tu correo
Si tienes que empezar por alguna parte, empieza por el correo electrónico.
¿Por qué?
Porque piensa cuántas veces has pulsado esto:
«He olvidado mi contraseña».
¿Dónde llega el enlace para crear una nueva?
Exacto.
Al correo.
Quien controla tu email puede intentar utilizar los mecanismos de recuperación de muchas de tus otras cuentas.
Por eso tu correo merece:
- una contraseña única;
- un segundo factor de autenticación;
- y bastante más cariño del que solemos darle.
No hace falta entrar en paranoia.
Hace falta dejar de poner la misma llave en todas partes.
Activa también un segundo factor
Si un servicio te permite utilizar autenticación en dos pasos, úsala.
Así, conseguir tu contraseña no tiene por qué ser suficiente para entrar.
No convierte una cuenta en invulnerable.
Nada lo hace.
Pero añade otra barrera cuando la primera ha fallado.
Y, si el servicio ofrece métodos más robustos como aplicaciones de autenticación o passkeys, merece la pena valorar esas opciones frente a depender únicamente de una contraseña.
Tres cosas. Nada más.
Si después de leer todo esto solo vas a hacer tres cosas, que sean estas:
- Pon una contraseña diferente en cada servicio importante.
- Utiliza un gestor de contraseñas en lugar de intentar recordarlas todas.
- Protege especialmente tu correo y activa el segundo factor donde puedas.
No necesitas convertirte en especialista en ciberseguridad.
Ni cambiar tus contraseñas cada jueves a las 18:30.
Ni escribirlas en un pergamino que solo pueda abrirse bajo la luz de la luna.
Simplemente evita construir un sistema donde una única contraseña sea capaz de tirarlo todo abajo.
Porque Sauron ya tuvo esa idea.
Concentrar demasiado poder en un único objeto.
Nosotros la hemos mejorado.
La hemos llamado:
P3dro1234!Y la hemos puesto también en Wallapop.